VMware NSX 4.2 - 平滑升级
发表于|更新于|VMware
|总字数:341|阅读时长:1分钟|浏览量:
NSX可以利用NSX Edge集群,ESXi集群、NSX Manager进行平滑逐个进入维护模式升级,可在保持业务不中断的情况下进行升级。
NSX系列文章:https://songxwn.com/tags/NSX/
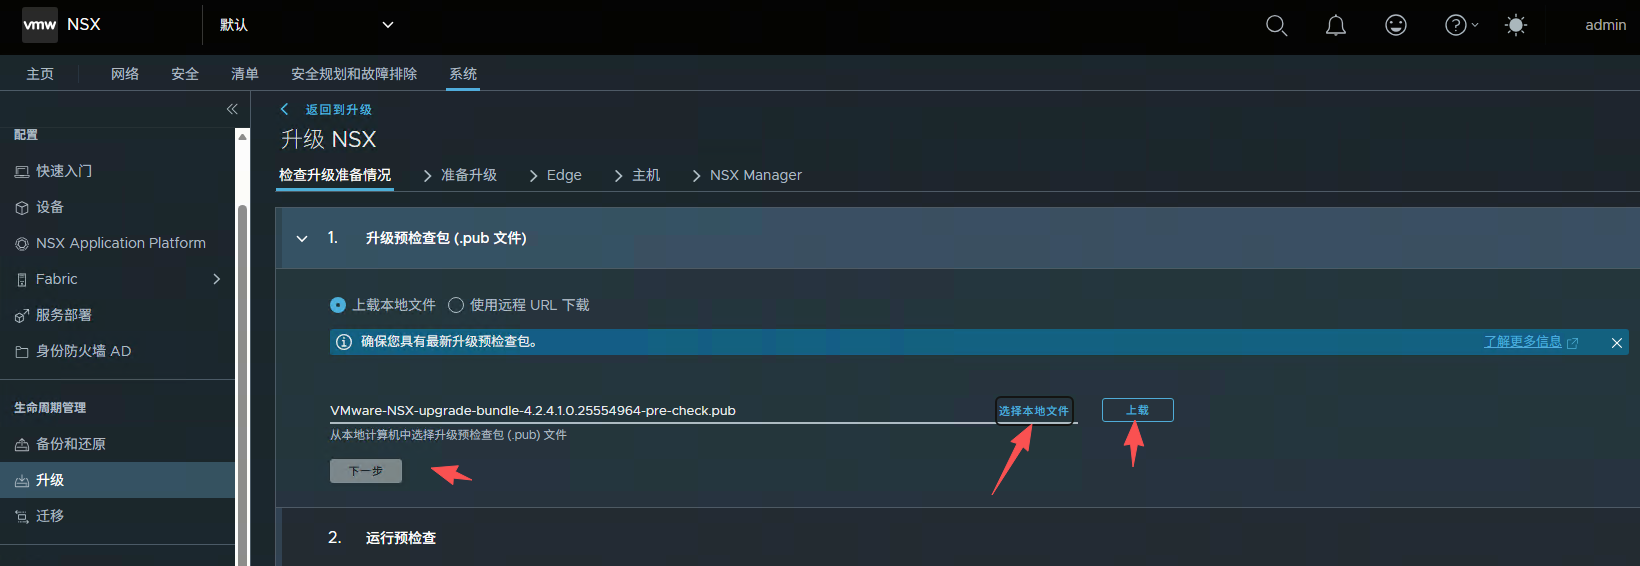
下载升级预检查包和升级包 pub and mub
升级预检查包,用于升级前检查兼容性。命名如:VMware-NSX-upgrade-bundle-4.2.4.1.0.25554964-pre-check.pub
下载升级包,包命名如 VMware-NSX-upgrade-bundle-4.2.4.1.0.25554964.mub
- 两者版本必须一致
下载地址 /VM/NSX/4.2.4.1/ :https://songxwn.com/VMware-Enterprise-Downloads/
上传升级前包
进行升级预检查
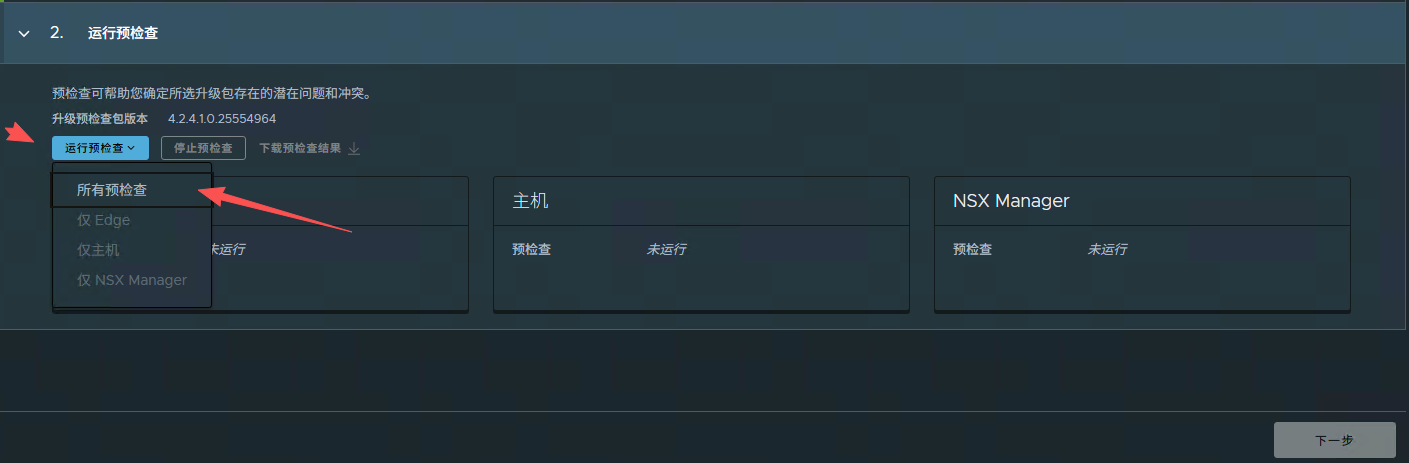
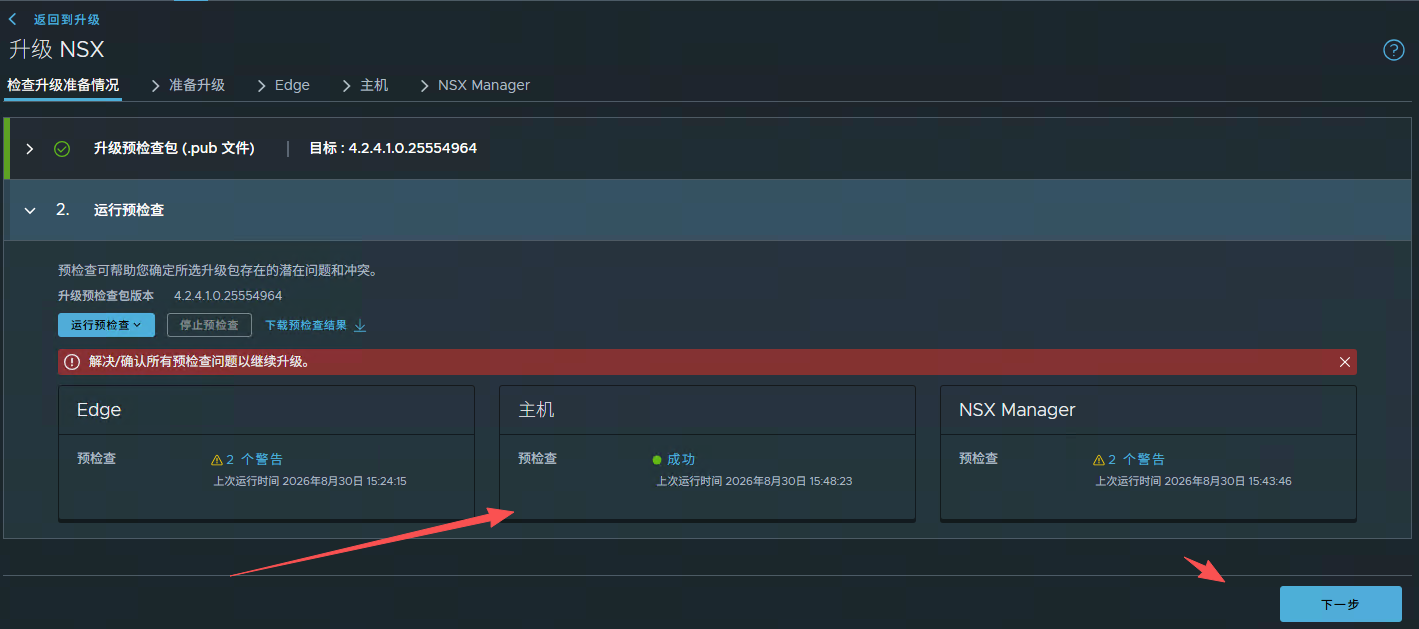
- 预检查没有错误就可以继续升级了。
上传更新包
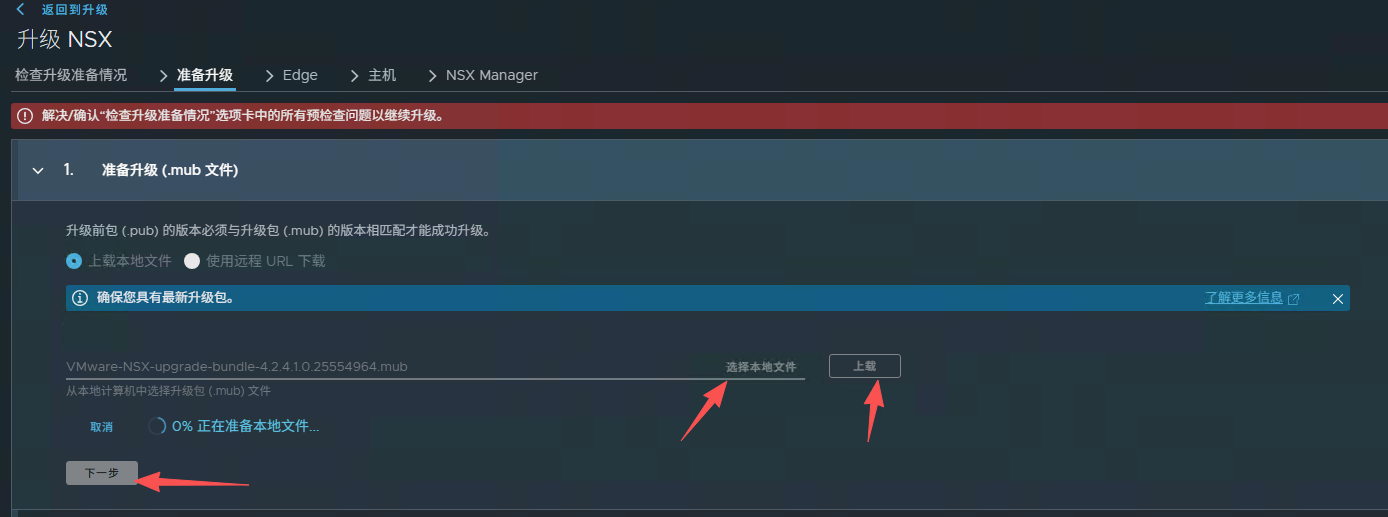
选择mub包,主要要和pub版本相同,
上传检查完成后继续下一步。
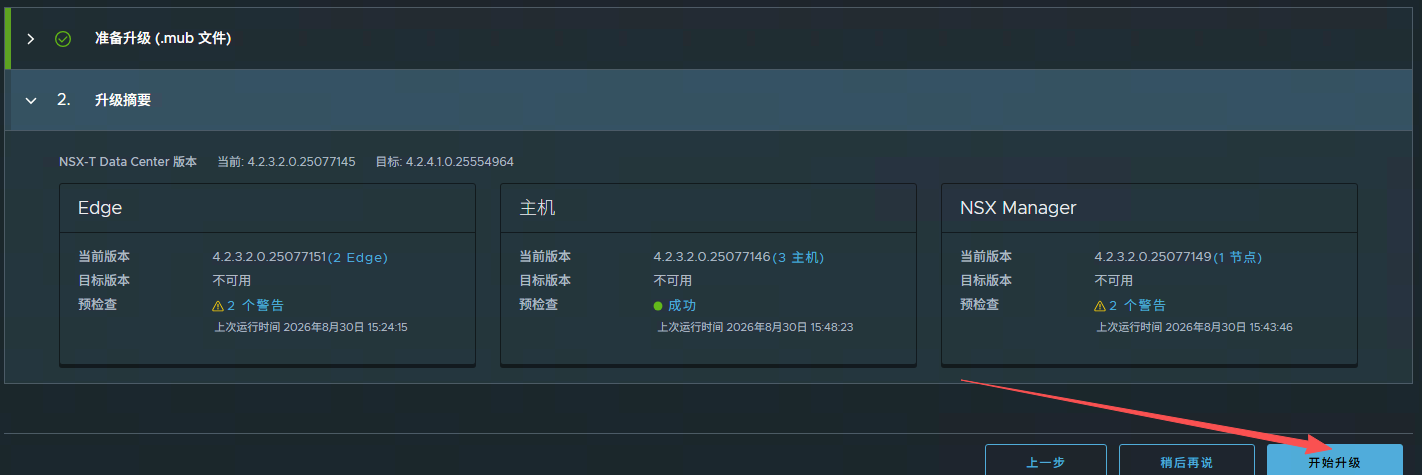
升级Edge
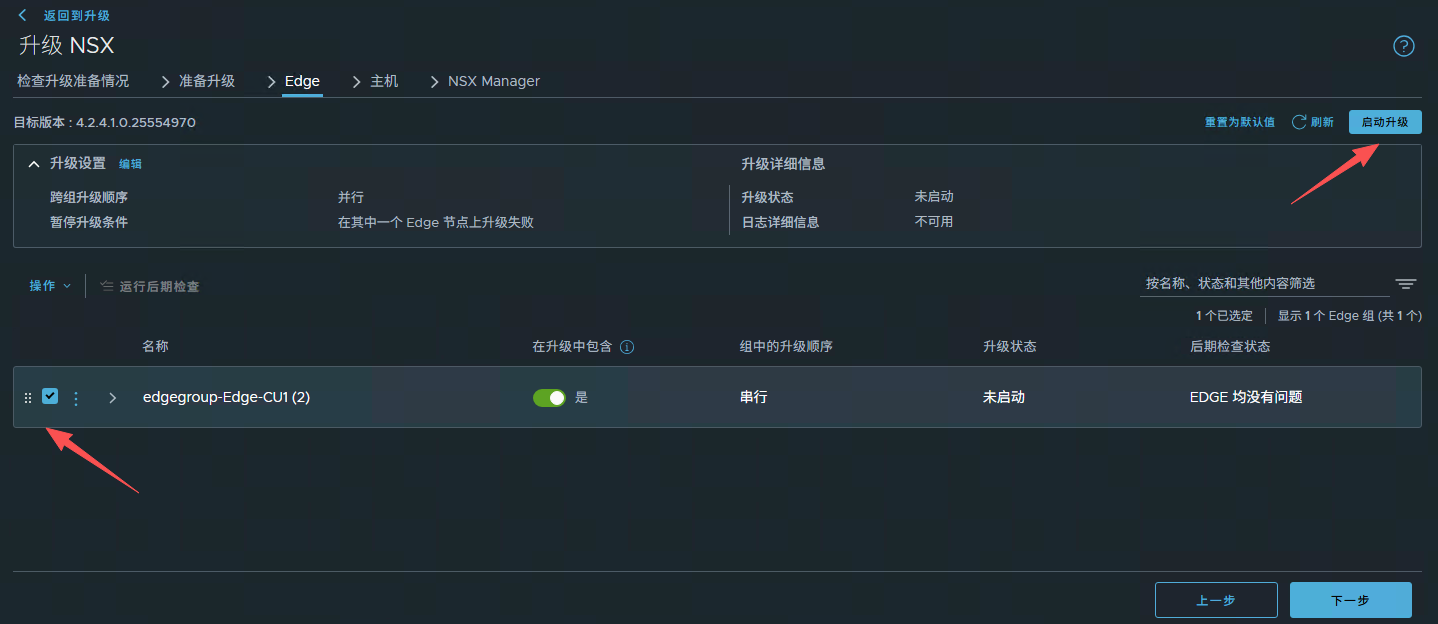
升级设置 - 跨组升级顺序
- 串行每个组逐个升级
- 并行是所有组同时升级,当然会只按个升级节点,进入维护模式后逐个升级,防止业务有影响。
升级ESXi 主机
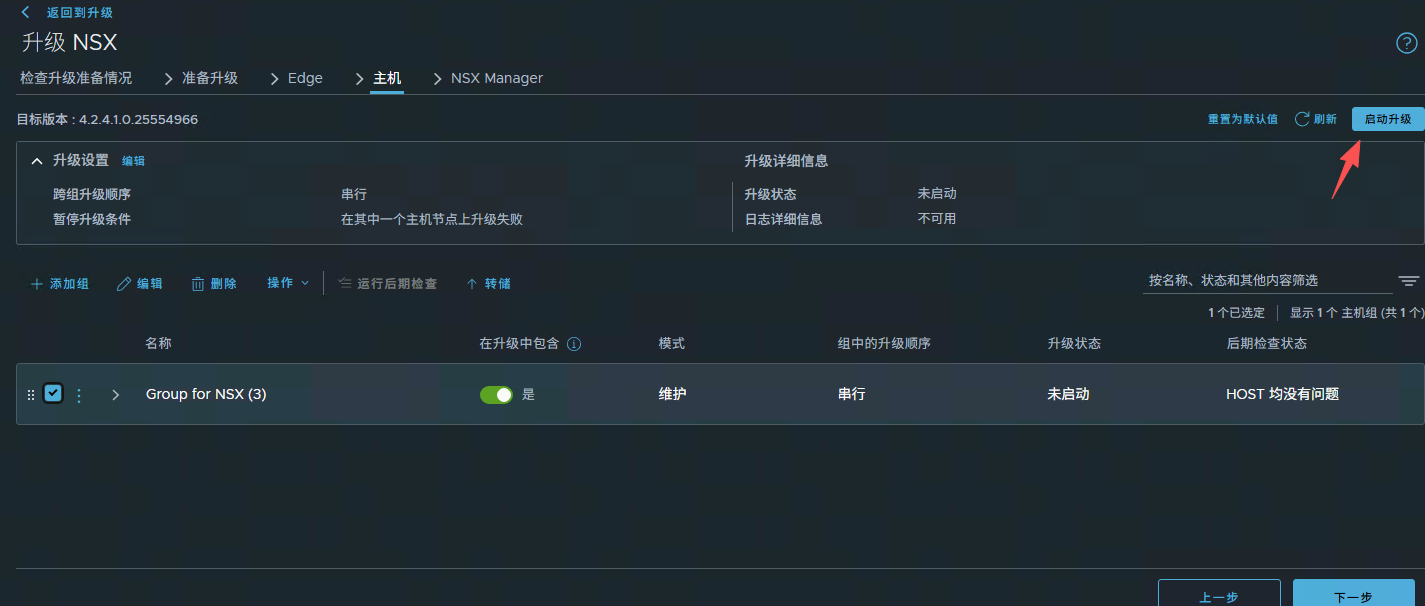
升级 NSX Manager
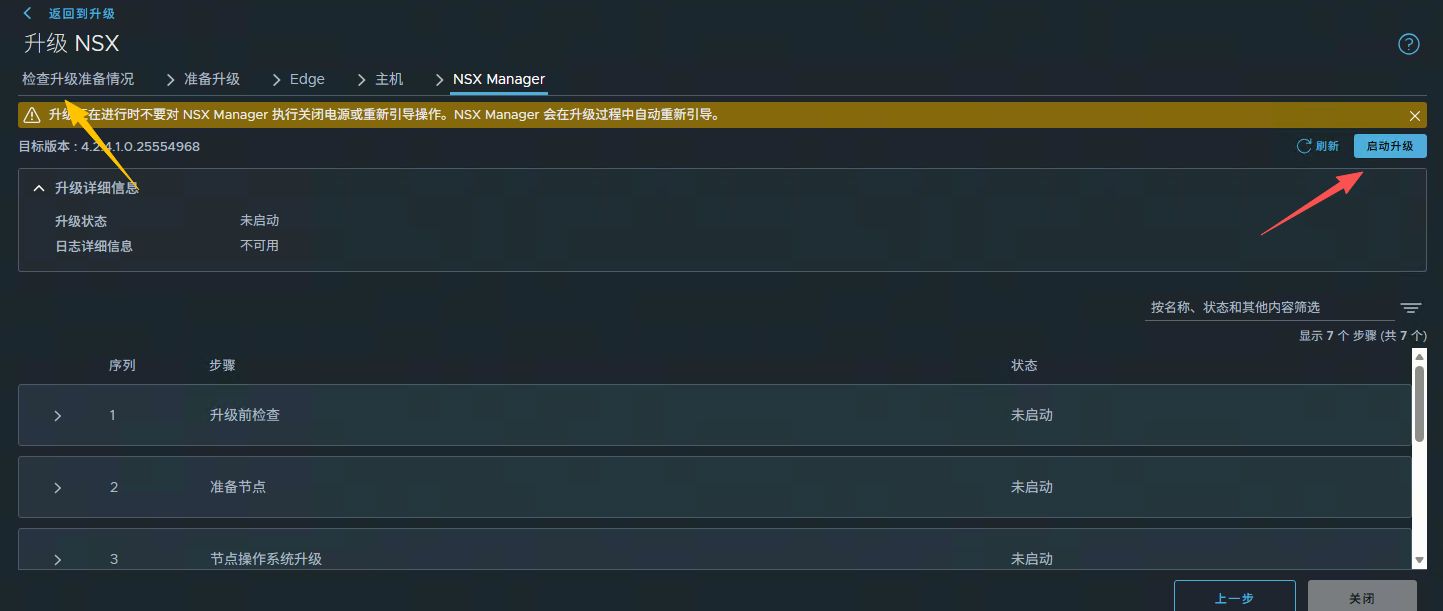
- 如果启动升级是灰色的,需要去检查升级准备情况里面确认警告信息。
运维技术交流群
发送邮件到 ➡️ [email protected]
或者关注WX公众号:网工格物
博客(最先更新)
文章作者: Song
版权声明: 本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 网工格物 - Blog!
相关推荐
2026-08-30
VMware NSX 4.2 - 主机传输节点配置
简介在 VMware NSX 中,主机传输节点(Host Transport Node)就是把 ESXi 主机转化为 NSX 的数据平面节点,它负责承载虚拟网络的流量转发、防火墙和安全策略执行,是 NSX 架构里“数据平面”的核心组成部分。 🧩 什么是 NSX 主机传输节点 定义:主机传输节点是安装了 NSX 内核模块(VIB)的 ESXi 主机,使其能够参与 NSX 的虚拟网络和安全功能 作用:它在数据平面中运行,负责逻辑交换机、路由、防火墙等功能的实际流量处理。 组成:通过 NSX Manager 下发配置,结合 vCenter 集群和传输区域(Transport Zone),主机被准备为传输节点。 NSX系列文章:https://songxwn.com/tags/NSX/ 🔑 核心特性 数据平面角色:所有虚拟机的东西向流量(East-West)和南北向流量(North-South)都通过传输节点进行处理。 自动化配置:在 vCenter 集群中应用传输节点配置文件后,集群内的 ESXi 主机会自动安装 NSX 组件并成为传输节点 ⚠️ 部署注意事项 需...
2026-08-30
VMware NSX 4.2 - 管理平台安装
NSX 4 安装技术概述VMware NSX 4 是一套基于软件定义的网络与安全虚拟化平台,通过将网络、路由、防火墙和安全服务以分布式方式部署在虚拟化基础设施之上,实现对数据中心网络的集中控制与统一管理。在开始 NSX 4.2 的安装与部署之前,需要对其架构组件、运行机制及基础环境要求有清晰的技术认知。 NSX 4 采用集中式管理与分布式数据平面相结合的架构设计,核心组件包括 NSX Manager、NSX Control Plane 以及 NSX Data Plane(主机传输节点)。NSX Manager 作为统一的管理与策略控制节点,负责系统配置、策略下发及与 vCenter Server 的集成;控制平面负责逻辑网络状态的分发与维护;数据平面则运行在 ESXi 主机内核中,实现高性能的转发与安全策略执行。 在安装阶段,NSX 4 需要依赖稳定的虚拟化基础环境,包括已部署并正常运行的 vCenter Server 与 ESXi 主机集群。通过在管理集群中部署 NSX Manager Appliance,并将计算节点转换为 NSX 传输节点,NSX 能够逐步接管底层网络的虚拟...
2026-08-30
VMware NSX 4.2 - Edge传输节点安装
📝 VMware NSX Edge 传输节点简介1. Edge 传输节点的作用 服务承载设备:运行路由、防火墙、VPN、NAT 等网络与安全服务。(有状态服务) 南北向流量网关:负责虚拟网络与物理网络之间的流量转发。 与计算传输节点协同:计算节点负责东西向流量,Edge 节点则处理跨网络边界的流量。 NSX系列文章:https://songxwn.com/tags/NSX/ 2. 部署前提条件 传输区域:需先创建 Overlay 和 VLAN 传输区域。 计算管理器:确保已配置 vCenter Server 并与 NSX Manager 集成。 上行链路配置文件:定义 Edge 节点的物理网络接口绑定。 TEP IP 池:为隧道端点分配 IP 地址,用于 GENEVE 隧道通信。 3. 部署方式概览🔹 OVA 手动部署 Edge 虚拟机 下载 OVA 模板:从 VMware 下载门户获取 NSX Edge 节点设备 OVA 文件。 在 vSphere 部署 OVF 模板:通过 vSphere Client 部署,选择计算资源与存储。 配置网络接口:为...
2025-12-23
VMware NSX 网络逻辑图
逻辑图 VMware NSX 网络逻辑架构说明一、整体概览 传输区域(Transport Zone) Tier-0 和 Tier-1 网关 分布式路由器(Distributed Router) 服务路由器(Service Router) Overlay 网络与 VLAN 网络 Edge 节点与网关防火墙 DHCP、NAT、负载均衡等服务 二、核心组件解析1. 传输区域(Transport Zone) 定义了 NSX Overlay 或 VLAN 网络的边界。 每个传输区域关联一个或多个 N-VDS(NSX Virtual Distributed Switch)。 Overlay 用于隧道封装(Geneve),实现虚拟机的跨主机的虚拟化二层网络通信。 2. Tier-0 网关 Tier-0 网关主要负责南北向流量(North-South Traffic),连接物理网络。 提供 BGP/OSPF 动态路由,实现与物理路由器的互通。 Tier-0 网关主要承载在 Edge 传输节点上。 3. Tier-1 网关 Tier-1 网关主要负责东西向...
2025-10-16
什么是M-LAG? 为什么需要M-LAG
什么是M-LAG ?M-LAG(Multichassis Link Aggregation Group)提供一种跨设备链路聚合的技术。M-LAG通过将两台接入交换机以同一个状态和用户侧设备或服务器进行跨设备的链路聚合,把链路的可靠性从单板级提升到设备级。同时,由于M-LAG设备可以单独升级,保证了业务流量的稳定性,使得M-LAG技术在数据中心网络广泛应用。 PS:M-LAG 技术虽然大家都有,但各大品牌并不互相兼容。 为什么需要M-LAG近几年来,M-LAG作为一项虚拟化技术被广泛使用,然而M-LAG技术的发展并非一蹴而就。 众所周知,传统的数据中心网络采用设备和链路冗余保证高可靠性。因其链路利用率低和网络维护成本高,数据中心交换机又提出了堆叠技术,将多台交换机虚拟成一台交换机,达到简化网络部署和降低网络维护的目的。 为了满足业务量增大和对网络更高可靠性的要求,于是出现了M-LAG虚拟化技术,通过多台设备间的链路聚合将链路的可靠性从单板级提高到设备级。 STP+VRRP技术传统的数据中心网络采用STP+VRRP协议来保障链路冗余,满足了基本的可靠性需求。 STP+VRRP技术示意...
2025-10-16
HCIE Datacom-01-LAB-OSPF快速收敛和BGP联动
简介 配置OSPF FRR+BFD+智能定时器 OSPF与BGP联动 FRR 快速重路由,提前计算出备份路径,当链路故障时候,将流量快速切换到备份路径上。将中断时间减少到50ms内。 BFD(Bidirectional Forwarding Detection,双向转发检测)是一种基于RFC 5880标准的高速故障检测机制,两个系统建立BFD会话后,在它们之间的通道上周期性地发送BFD报文,如果一方在协商的检测时间内没有接收到BFD报文,则认为这条双向通道上发生了故障。上层协议通过BFD感知到链路故障后可以及时采取措施,进行故障恢复。 智能定时器,可以控制加快LSA的生成的接收和根据LSDB计算的路由生成,从而减少因链路变化而造成中断时间。(但调低间隔会占用多余的设备资源) BGP联动特性,当有新的设备加入到网络中,或者设备重启时,可能会出现在BGP收敛期间内网络流量丢失的现象。这是由于IGP收敛速度比BGP快而造成的。 使能之后OSPF与BGP联动特性的设备会在设定的联动时间内(BGP收敛完成前)保持为Stub路由器,也就是说,该设备发布的LSA中的链路度量值为最大值...
2025-10-16
盛科交换机配置基于DSCP的RoCEv2-无损网络
简介当前HPC高性能计算、分布式存储、AI人工智能等应用采用RoCEv2网络替代传统的TCP/IP网络,来降低CPU的处理和延迟,提升应用的性能。然而,这些分布式高性能应用的特点是“多打一”的Incast流量模型,对于以太交换机,Incast流量易造成交换机内部队列缓存的瞬时突发拥塞甚至丢包,将会带来应用时延的增加和吞吐的下降,从而损害分布式应用的性能。因此,针对RoCEv2流量实现的智能流量分析功能,将对设备经过的RoCEv2流量通过ACL匹配特征报文,上送至TAP后分析其丢包、时延、吞吐和路径信息,实时监控RoCEv2网络状态。 基本概念RDMA(Remote Direct Memory Access),远程直接内存访问功能,用于InfiniBand网络,是一种直接内存访问技术,它将数据直接从一台计算机的内存传输到另一台计算机,数据从一个系统快速移动到远程系统存储器中,无需双方操作系统的介入,不需要经过处理器耗时的处理,最终达到高带宽、低延迟和低资源利用率的效果。 RoCE(RDMA over Converged Ethernet),允许应用通过以太网实现远程内存访...
2025-10-16
什么是OSPFv2 ?
什么是OSPF ?开放式最短路径优先 OSPF(Open Shortest Path First)是IETF组织开发的一个基于链路状态的内部网关协议(Interior Gateway Protocol)。 目前针对IPv4协议使用的是OSPF Version 2(RFC2328);针对IPv6协议使用OSPF Version 3(RFC2740)。本文章中所指的OSPF均为OSPF Version 2。 PS:OSPFv2的最新RFC标准为9454。 什么是链路状态路由协议链路状态路由选择协议又称为最短路径优先协议或分布式数据库协议,它基于Edsger Dijkstra的最短路径优先(SPF)算法。 比距离矢量路由协议复杂得多,但基本功能和配置却很简单,算法易理解。链路状态协议从网络或者网络的限定区域内的所有其他路由器处收集信息,最终每个链路状态路由器上都有一个相同的有关网络的信息。并且每台路由器都可以独立的计算各自的最优路径。 链路状态路由协议是层次式的,网络中的路由器并不向邻居传递“路由项”,而是通告给邻居一些链路状态。与距离矢量路由协议相比,链路状态协议对路由的计算方法有本...